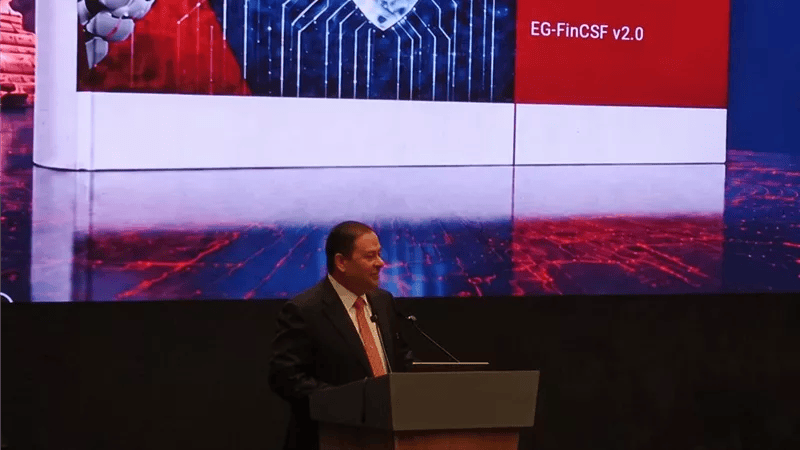
استعرض الدكتور شريف حازم، وكيل محافظ البنك المركزي المصري للأمن السيبراني، أبرز ملامح الإصدار الثاني من الإطار الشامل للأمن السيبراني للقطاع المالي والمصرفي المصري، الذي يتضمن ستة محاور رئيسية لتطوير منظومة الحماية الرقمية، وتعزيز جاهزية المؤسسات المالية لمواجهة الهجمات الإلكترونية المتطورة، وحوكمة الذكاء الاصطناعي والتقنيات الناشئة، وتطبيق مبادئ الثقة الصفرية، والاستعداد للمخاطر المرتبطة بالحوسبة الكمية.
وكشف حازم أن البنك المركزي المصري نجح في بناء نموذج وطني موحد لقياس الجاهزية السيبرانية للمؤسسات المصرفية، من خلال الإصدار الأول الذي جرى تطويره عام 2022، وتضمن 238 معيارًا لأمن المعلومات مستمدة من خمسة معايير دولية، وأسهم في تقييم 38 مؤسسة بنكية خلال ثمانية أشهر، إلى جانب متابعة خطط تحسين الأداء ومعالجة الفجوات الأمنية لمدة عشرة أشهر أخرى.
جاء ذلك خلال استعراض الإصدار الثاني من إطار الأمن السيبراني للقطاع المالي والمصرفي المصري، ضمن فعاليات معرض ومؤتمر القاهرة الدولي للتكنولوجيا Cairo ICT 2026، بحضور طارق الخولي، نائب محافظ البنك المركزي المصري.
وأوضح حازم أن تطوير الإصدار الثاني جاء استجابة للتغيرات المتسارعة في طبيعة التهديدات السيبرانية خلال السنوات الثلاث الماضية، والتوسع في استخدام الذكاء الاصطناعي والحوسبة السحابية وإنترنت الأشياء والحوسبة الكمية، بالتزامن مع تسارع التحول الرقمي داخل البنوك والمؤسسات المالية.
وأشار إلى أن الأمن السيبراني أصبح من القضايا المرتبطة بالأمن القومي، في ظل المخاطر المتزايدة التي تواجه الأنظمة التكنولوجية والخدمات المالية، مؤكدًا أهمية تطوير معايير الحماية بصورة مستمرة لمواكبة التهديدات الجديدة.
وأضاف أن تطوير الإصدار الثاني جاء بدعم من محافظ البنك المركزي المصري ونائبه طارق الخولي، وبالتعاون مع كبرى الشركات العالمية المتخصصة، بهدف إعداد إطار متطور يجمع بين المعايير الدولية والتطبيق العملي، ويراعي خصوصية القطاع المالي والمصرفي المصري.
ستة محاور رئيسية للإصدار الثاني من إطار الأمن السيبراني
واستعرض شريف حازم المحاور الستة الرئيسية للإصدار الثاني من الإطار الشامل للأمن السيبراني، التي تشمل تصميم نموذج النضج القطاعي للجاهزية السيبرانية، وتطوير منهجية التقييم القائمة على المخاطر، وتفعيل هندسة الثقة الصفرية والمرونة السيبرانية، وحوكمة التقنيات الحالية والناشئة، وتعزيز الدفاع السيبراني والاستجابة للتهديدات، إلى جانب توفير ثمانية نماذج إرشادية توجيهية متخصصة.
ويستهدف الإطار الجديد تطوير آليات قياس الجاهزية السيبرانية للمؤسسات المالية، وربط متطلبات الحماية بالمخاطر الفعلية التي تواجهها، مع تعزيز قدرتها على الاستجابة للهجمات الإلكترونية والتعافي منها، ومواكبة التطورات التكنولوجية المتلاحقة.
تصميم نموذج النضج القطاعي للجاهزية السيبرانية
وأوضح حازم أن الإصدار الثاني يتضمن تصميم نموذج النضج القطاعي للجاهزية السيبرانية CRM2، وهو نموذج مخصص للكيانات المالية والمصرفية، ويقيم النضج عبر الأفراد والعمليات والقدرات، ويربطها مباشرة بمحركات المخاطر.
ويهدف النموذج إلى ضمان توافق درجة النضج المؤسسي مع المخاطر الفعلية التي تواجه المؤسسات المالية، بما يساعد على تحديد أولويات الحماية، وتطوير القدرات المؤسسية لإدارة المخاطر السيبرانية، وتعزيز مستويات الجاهزية للتعامل مع الهجمات الإلكترونية.
ويعتمد هذا التوجه على الانتقال من مجرد قياس الالتزام بالضوابط الأمنية إلى تقييم مدى فاعليتها في مواجهة المخاطر الحقيقية المرتبطة بطبيعة أعمال كل مؤسسة.
تطوير منهجية التقييم القائمة على المخاطر السيبرانية
واستعرض حازم تطوير منهجية التقييم القائمة على المخاطر السيبرانية، التي تعتمد على عملية ديناميكية تتضمن خمس مراحل، وفق وضع المخاطر السيبرانية المتكاملة.
وتشمل المنهجية دمج مخاطر سياق الأعمال، والمخاطر السيبرانية الكامنة والمتبقية، ودرجات النضج الحالية، والصدمات الزمنية الفعلية للمخاطر.
وتستهدف المنهجية تعزيز دقة تقييم المخاطر داخل المؤسسات المالية، من خلال ربط نتائج التقييم بالتغيرات الفعلية في بيئة التهديدات السيبرانية، بدلًا من الاعتماد على تقييمات ثابتة قد لا تعكس طبيعة المخاطر المستجدة.
كما تساعد المؤسسات على تحديد الفجوات الأمنية بصورة أكثر دقة، وتوجيه الموارد والإجراءات التصحيحية نحو المجالات الأكثر تعرضًا للمخاطر.
تفعيل هندسة الثقة الصفرية والمرونة السيبرانية
وتناول شريف حازم محور تفعيل هندسة الثقة الصفرية ZTA والمرونة السيبرانية، الذي يتضمن تطبيق مبادئ الثقة الصفرية عبر مختلف المجالات، بما يعزز حماية الأنظمة والبيانات والعمليات داخل المؤسسات المالية.
ويشمل الإصدار الثاني متطلبات لتعزيز المرونة السيبرانية، والاحتفاظ بنسخ احتياطية قابلة للاسترداد ومعزولة، مع تطبيق قاعدة النسخ الاحتياطي 3-2-1-1، بهدف ضمان قدرة المؤسسات على استعادة البيانات والأنظمة بعد التعرض للهجمات الإلكترونية، بما في ذلك هجمات الفدية.
وتقوم هندسة الثقة الصفرية على عدم منح الثقة تلقائيًا للمستخدمين أو الأجهزة أو الأنظمة، والتحقق المستمر من صلاحيات الوصول إلى الموارد الرقمية، بما يحد من فرص استغلال الثغرات الأمنية والتحرك غير المصرح به داخل الشبكات.
حوكمة الذكاء الاصطناعي والتقنيات الناشئة
وفيما يتعلق بالتقنيات الحديثة، استعرض حازم محور حوكمة التقنيات الحالية والتكنولوجيات الناشئة، الذي يتضمن تصميم مجال جديد يتبنى ضوابط حوكمة الذكاء الاصطناعي، والحوسبة السحابية، والبلوك تشين، وإنترنت الأشياء، والأنظمة التشغيلية، والتشفير ما بعد الكمي PQC.
كما يتضمن الإصدار الثاني خارطة طريق للتحول إلى التشفير ما بعد الكمي، في إطار الاستعداد للتطورات المستقبلية المرتبطة بالحوسبة الكمية وتأثيراتها المحتملة على أنظمة التشفير وحماية البيانات.
ويأتي إدراج هذه المجالات في ظل التوسع المتزايد في استخدام التقنيات الحديثة داخل المؤسسات المصرفية، وما يصاحبه من تحديات جديدة تتعلق بحماية البيانات والأنظمة والتطبيقات الرقمية.
ويهدف الإطار الجديد إلى توفير معايير وضوابط تساعد البنوك والمؤسسات المالية على تأمين التقنيات المستحدثة، ودعم خطط التحول الرقمي مع الحفاظ على مستويات الحماية المطلوبة.
تعزيز الدفاع السيبراني والاستجابة للتهديدات
واستعرض حازم محور تعزيز الدفاع السيبراني والاستجابة للتهديدات، الذي يتضمن التكامل مع فريق الاستجابة لطوارئ الحاسب بالقطاع المالي المصري EG-FinCIRT، من خلال عملية إلزامية لإدارة الاستجابة للتهديدات السيبرانية.
ويستهدف هذا المحور تعزيز قدرة المؤسسات المالية على التعامل مع الحوادث والهجمات الإلكترونية، وتحسين مستويات التنسيق في مواجهة التهديدات التي قد تؤثر على الأنظمة والخدمات المالية الرقمية.
كما يدعم تطوير آليات الاستجابة للحوادث السيبرانية، بما يساعد على الحد من آثار الهجمات وتعزيز استمرارية الأعمال والخدمات المصرفية.
ثمانية نماذج إرشادية لتطوير الحماية السيبرانية
وأوضح حازم أن الإصدار الثاني يوفر ثمانية نماذج إرشادية توجيهية متخصصة وداعمة، تشمل أمن الذكاء الاصطناعي، والحوكمة والمخاطر والامتثال، وأمن الحوسبة السحابية، وتأمين العمل عن بُعد، وإدارة المرونة، وإدارة مخاطر التعرض Exposure Risk، وأمن الحاويات التقنية، وإرشادات تطبيق مبادئ الثقة الصفرية.
وتستهدف هذه النماذج مساعدة المؤسسات المالية والمصرفية على تطبيق متطلبات الأمن السيبراني وفق منهجيات متخصصة، وتطوير ضوابط الحماية بما يتناسب مع طبيعة التقنيات المستخدمة والمخاطر المرتبطة بها.
تنمية مهارات العاملين في الأمن السيبراني
واستعرض شريف حازم اهتمام الإصدار الثاني بتنمية مهارات العاملين في مجال الأمن السيبراني، من خلال التركيز على الضوابط الخاصة بالقوى العاملة، وتوفير تعريف منظم للأدوار والمهام والمهارات، بما يتيح تخطيط القوى العاملة وتطوير قدراتها.
وأوضح العرض أن الضوابط المتعلقة بالعنصر البشري في الإصدار الثاني ترتبط بصورة مباشرة بفئات إطار NIST-NICE العالمي لمهارات الأمن السيبراني.
وتشمل هذه الفئات الحوكمة والإشراف، والتحليل والعرض، والحماية والدفاع، والتشغيل والصيانة.
ويهدف هذا الربط إلى ضمان توافق المهام والمهارات والمعارف المطلوبة للعاملين في مجال الأمن السيبراني مع المتطلبات التنظيمية المتطورة، وتعزيز قدرة المؤسسات المالية على بناء كوادر مؤهلة للتعامل مع التهديدات الحديثة.
كما يركز الإصدار الثاني على ضوابط القوى العاملة بمنظومة الأمن السيبراني، بما يسمح بتحديد الاحتياجات التدريبية وتخطيط وتنمية المهارات اللازمة لمواجهة المخاطر الإلكترونية المتغيرة.
قصة نجاح وطنية لبناء نموذج موحد للأمن السيبراني
وفي استعراضه للمراحل التي سبقت تطوير الإصدار الثاني، وصف شريف حازم تجربة البنك المركزي المصري في إعداد إطار الأمن السيبراني بأنها قصة نجاح وطنية في بناء نموذج ريادي لقياس الجاهزية السيبرانية للقطاع المالي والمصرفي.
وأوضح أن المشروع بدأ بتكليف رسمي لقياس مدى جاهزية البنك المركزي والبنوك العاملة في السوق المصرية للتعامل مع الهجمات السيبرانية، وتحديد قدرتها على حماية مقدرات القطاع المالي في حال التعرض لهجمات إلكترونية.
وأشار إلى أن القطاع المالي والمصرفي يعد من أكثر القطاعات استهدافًا للهجمات السيبرانية عالميًا، نظرًا لطبيعة أنشطته وارتباطه المباشر بالأموال والمعاملات المالية، وهو ما فرض ضرورة تطوير منظومة موحدة لقياس مستويات الحماية والجاهزية.
وأضاف أن الهدف الأساسي من المشروع كان التأكد من قدرة المؤسسات المالية على حماية أنظمتها وبياناتها ومواردها التكنولوجية، وتحديد مدى استعدادها لمواجهة الهجمات السيبرانية المتطورة.
تعدد المعايير الدولية دفع البنك المركزي لتطوير مرجع وطني موحد
وأوضح حازم أن أحد أبرز التحديات التي واجهت البنك المركزي في بداية المشروع تمثل في اختلاف المعايير الدولية التي تعتمد عليها البنوك لتقييم أنظمة الأمن السيبراني لديها.
وأشار إلى أن بعض المؤسسات كانت تعتمد على إطار المعهد الوطني الأمريكي للمعايير والتكنولوجيا NIST، بينما تطبق مؤسسات أخرى معايير PCI-DSS أو ISO 27001.
وأضاف أن هذا التباين جعل من الصعب تقييم جميع البنوك وفق منهجية موحدة، في ظل اختلاف طبيعة المعايير المستخدمة ومستويات تطبيقها داخل كل مؤسسة.
وأوضح أن البنك المركزي اتجه خلال عام 2022 إلى تطوير مرجع وطني يجمع المعايير الدولية المعترف بها، ويراعي في الوقت نفسه خصوصية البيئة المصرفية المصرية، بما يسمح ببناء تصور موحد وشامل لمستويات الجاهزية والمرونة السيبرانية على مستوى القطاع.
وأشار إلى أن الهدف كان تحديد مدى اقتراب كل مؤسسة من المعايير المطلوبة، والفجوات التي تحتاج إلى معالجتها، وصولًا إلى بناء نموذج موحد لقياس النضج السيبراني.

