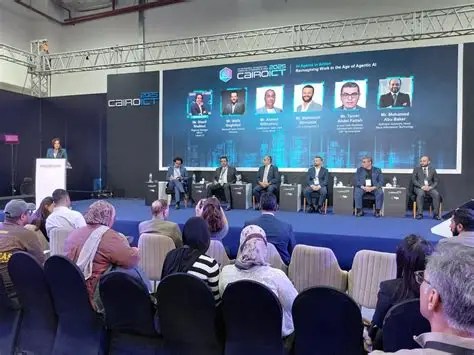
أكد شريف مختار، مدير ما قبل البيع بشركة «راية لتكنولوجيا المعلومات»، أن التوسع المتسارع في استخدام تطبيقات الذكاء الاصطناعي ووكلائه الأذكياء داخل المؤسسات يفرض تحديات جديدة على منظومات الأمن السيبراني، خاصة مع ظهور أسطح هجوم رقمية لم تكن موجودة من قبل، مشددًا على أن الحوكمة وتحديد المسؤوليات والصلاحيات والرقابة البشرية تمثل الركائز الأساسية لضمان الاستخدام الآمن لهذه التقنيات، دون زيادة التعقيدات التشغيلية أو الأعباء الإدارية والأمنية.
جاء ذلك خلال مشاركة مختار في جلسة نقاشية بعنوان «ضرورة الأمن: الثقة والحوكمة والتحكم»، تناولت التحديات الأمنية المصاحبة لتبني تقنيات الذكاء الاصطناعي داخل المؤسسات، وآليات تحقيق التوازن بين تسريع الابتكار الرقمي وحماية البيانات والأنظمة والتطبيقات المؤسسية.
وأوضح مختار أن معظم المؤسسات تمتلك بالفعل منظومات تكنولوجية متكاملة تضم أنظمة تشغيل وخدمات وتطبيقات متعددة، بالتزامن مع بدء دمج أدوات الذكاء الاصطناعي ضمن بيئات العمل، سواء من خلال حلول خارجية أو تطبيقات خاصة يجري تطويرها وتشغيلها داخل المؤسسات.
وأشار إلى أن هذا الواقع يفرض ضرورة التعامل مع أمن الذكاء الاصطناعي باعتباره امتدادًا للمنظومة الأمنية القائمة، وليس نشاطًا منفصلًا عنها، بما يضمن الاستفادة من البنية التحتية الحالية وتعزيز مستويات الحماية دون التسبب في تعقيدات إضافية لفرق الإدارة والتشغيل والأمن السيبراني.
فهم تدفقات البيانات قبل وضع الضوابط الأمنية
وشدد مختار على أن الخطوة الأولى لتأمين استخدام الذكاء الاصطناعي تتمثل في بناء رؤية واضحة لطبيعة الأدوات والتطبيقات المستخدمة داخل المؤسسة، وفهم كيفية اتصالها بالأنظمة المختلفة، والبيانات التي تستطيع الوصول إليها، والعمليات التي تنفذها.
وأوضح أن هذه المرحلة تتيح لفرق تكنولوجيا المعلومات والأمن السيبراني تحديد نقاط الاتصال ومسارات انتقال البيانات ومستويات الوصول الممنوحة للتطبيقات، قبل البدء في تصميم الضوابط الأمنية المناسبة.
وأضاف أن المؤسسات تحتاج إلى تطبيق منظومة متكاملة من أدوات المراقبة والتحكم، تشمل متابعة الاتصالات بين الأنظمة والتطبيقات، ومراقبة أنواع البيانات التي يمكن الوصول إليها أو تداولها، إلى جانب وضع سياسات واضحة للتحكم في الصلاحيات وآليات استخدام المعلومات.
وأكد أن هذه الإجراءات يجب أن تستند إلى إطار حوكمة مؤسسي يحدد قواعد التعامل مع تقنيات الذكاء الاصطناعي، بما يضمن اتساق الضوابط الأمنية مع طبيعة الأعمال والاحتياجات التشغيلية لكل مؤسسة.
الحوكمة أساس تأمين الذكاء الاصطناعي
ولفت مختار إلى أن بعض المؤسسات تركز على سرعة تبني تطبيقات الذكاء الاصطناعي والاستفادة من إمكاناتها التشغيلية، بينما لا تمنح الحوكمة الاهتمام الكافي خلال المراحل الأولى من التنفيذ.
وأوضح أن هذا التوجه قد يؤدي إلى ظهور فجوات في إدارة المخاطر والتحكم في البيانات والصلاحيات، مؤكدًا أن الحوكمة لا ينبغي أن تكون مرحلة لاحقة لإطلاق الحلول، وإنما الأساس الذي تُبنى عليه منظومة استخدام الذكاء الاصطناعي بالكامل.
وأشار إلى أن وضع أطر واضحة للحوكمة منذ البداية يساعد المؤسسات على تحديد مستويات المخاطر المقبولة، وتوزيع المسؤوليات، وتصميم الضوابط المناسبة لكل تطبيق، بما يدعم التوسع في استخدام التقنيات الحديثة بصورة أكثر أمانًا واستدامة.
وكلاء الذكاء الاصطناعي يخلقون أسطح هجوم جديدة
وتطرق مختار إلى النمو المتسارع في استخدام وكلاء الذكاء الاصطناعي «AI Agents»، موضحًا أن العديد من المؤسسات بدأت الاستفادة من هذه التقنيات في أتمتة العمليات التشغيلية وتنفيذ المهام المختلفة، بما يسهم في رفع الكفاءة وتقليل التدخل اليدوي.
وحذر من أن وكلاء الذكاء الاصطناعي يمثلون في الوقت نفسه سطح هجوم جديدًا «Attack Surface»، يتطلب إعادة تقييم أساليب الحماية التقليدية داخل المؤسسات.
وأوضح أن استراتيجيات الأمن السيبراني كانت تركز بصورة رئيسية على حماية الأجهزة الطرفية «Endpoints» والشبكات والأنظمة الداخلية، بينما يضيف وكلاء الذكاء الاصطناعي طبقة جديدة من التفاعلات والاتصالات والعمليات التي يمكن تنفيذها عبر هذه البيئات.
وأشار إلى أن قدرة الوكلاء الأذكياء على التفاعل مع الأنظمة والوصول إلى البيانات وتنفيذ إجراءات بصورة آلية تجعل من الضروري إخضاعهم لضوابط أمنية تتناسب مع طبيعة المهام الموكلة إليهم وحجم الصلاحيات الممنوحة لهم.
وأكد أن الاعتماد على الأتمتة لا يعني منح وكلاء الذكاء الاصطناعي صلاحيات مفتوحة، بل يتطلب تحديد نطاق عمل كل وكيل بدقة، ووضع قيود واضحة على البيانات والأنظمة التي يستطيع التعامل معها.
الرقابة البشرية ضرورة للتحكم في العمليات الحساسة
وشدد مختار على أهمية تطبيق مبدأ الرقابة البشرية «Human in the Loop» ضمن منظومات الذكاء الاصطناعي، خاصة في العمليات التي تنطوي على مخاطر تشغيلية أو أمنية مرتفعة.
وأوضح أن هذا المبدأ يستهدف ضمان وجود تدخل بشري لمراجعة القرارات أو الإجراءات الحساسة قبل تنفيذها، بما يمنع الاعتماد الكامل على الأنظمة الآلية في المواقف التي قد تؤثر على سلامة البيانات أو استقرار العمليات المؤسسية.
وأضاف أن تأمين وكلاء الذكاء الاصطناعي يستلزم أيضًا تطبيق ضوابط صارمة لإدارة الامتيازات والصلاحيات «Privileges»، وتحديد البيانات التي يمكن لكل وكيل الوصول إليها، والإجراءات التي يُسمح له بتنفيذها داخل بيئة العمل.
وأشار إلى ضرورة ربط هذه الصلاحيات بطبيعة المهام الفعلية، مع مراقبة الأنشطة والعمليات الآلية بصورة مستمرة، بما يحد من احتمالات إساءة الاستخدام أو تنفيذ إجراءات تتجاوز الحدود المسموح بها.
توزيع المسؤوليات بين الإدارات والقيادات التنفيذية
وأكد مختار أن نجاح المؤسسات في إدارة مخاطر الذكاء الاصطناعي يتطلب تحديدًا واضحًا للمسؤوليات بين فرق الأعمال وتكنولوجيا المعلومات والأمن السيبراني والقيادات التنفيذية.
وأوضح أن فرق الأعمال «Business Teams» تتحمل مسؤولية النتائج والمخرجات المستهدفة من تطبيقات الذكاء الاصطناعي، بينما تتولى فرق تكنولوجيا المعلومات والأمن السيبراني مسؤولية تصميم الضوابط التقنية والأمنية ومتابعة الالتزام بها.
وأضاف أن القيادات التنفيذية العليا «Senior Leadership» تؤدي دورًا محوريًا في تحديد توجهات المؤسسة ومستويات المخاطر المقبولة، واعتماد أطر الحوكمة والسياسات التي تنظم استخدام هذه التقنيات.
وأشار إلى أن غياب هذا التوزيع الواضح للمسؤوليات قد يؤدي إلى فجوات في إدارة المخاطر، خاصة مع تزايد اعتماد المؤسسات على الأنظمة الذكية في تنفيذ عمليات ترتبط بالبيانات والقرارات التشغيلية.
إطار حوكمة يتناسب مع طبيعة الأعمال
واختتم مختار بالتأكيد على ضرورة تطوير إطار عمل واضح وعملي لحوكمة الذكاء الاصطناعي، حتى وإن كان إطارًا مبسطًا في المراحل الأولى، شريطة أن يحدد المسؤوليات والصلاحيات والضوابط الأساسية بصورة دقيقة.
وأوضح أن الضوابط الأمنية يجب أن تتناسب مع احتياجات الأعمال وطبيعة العمليات ومستوى المخاطر المرتبط بكل تطبيق أو وكيل ذكي، بدلًا من تطبيق سياسات موحدة دون مراعاة اختلاف البيئات التشغيلية.
وشدد على أن تحقيق الاستفادة الحقيقية من الذكاء الاصطناعي لا يرتبط فقط بقدرة المؤسسات على نشر التطبيقات وأتمتة العمليات، وإنما بمدى قدرتها على بناء منظومة متكاملة تجمع بين الابتكار والأمن والحوكمة والرقابة البشرية، بما يعزز الثقة في التقنيات الجديدة ويحافظ على أمن المعلومات واستمرارية الأعمال.

