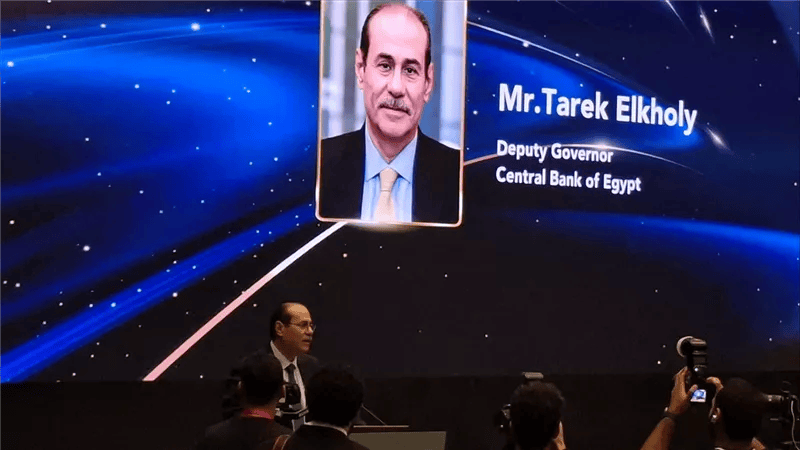
أعلن البنك المركزي المصري رسميًا، في خطوة تستهدف تعزيز منظومة الحماية الإلكترونية ورفع جاهزية البنوك والمؤسسات المالية لمواجهة التهديدات السيبرانية المتزايدة، بالتزامن مع التطور التكنولوجي المتسارع وانتشار تطبيقات الذكاء الاصطناعي والتوسع في الخدمات المصرفية الرقمية.
وقال طارق الخولي، نائب محافظ البنك المركزي المصري للاستقرار المصرفي، خلال فعاليات إطلاق الإصدار الثاني من الإطار المصري الشامل للأمن السيبراني، إن النسخة الجديدة تمثل تحولًا نوعيًا في فلسفة الرقابة والتأمين السيبراني، من خلال الانتقال من منهجيات التقييم النمطية إلى نموذج تقييم ديناميكي متعدد المراحل، يعتمد على المخاطر الفعلية التي تواجه المؤسسات المالية والمصرفية.
وأوضح أن الإصدار الثاني لا يقتصر على إضافة ضوابط تنظيمية جديدة، وإنما يستهدف تطوير آليات تقييم الجاهزية السيبرانية، وربط الضوابط بمحركات المخاطر، بما يضمن توجيه استثمارات المؤسسات المالية والمصرفية وفقًا لحجم أعمالها ومستوى المخاطر التي تواجهها.
البنك المركزي يتيح الإصدار الثاني للبنوك ويحدد فترة سماح للتطبيق
وأكد الخولي أن البنك المركزي المصري جهّز نسخًا من الإصدار الثاني لتوزيعها على المشاركين في فعالية الإطلاق، مشيرًا إلى أنه سيتم إرسال نسخ إضافية إلى مقار البنوك في حال عدم كفاية النسخ المتاحة.
وأوضح أن البنك المركزي سيحدد فترة سماح «Grace Period» للبنوك لتطبيق متطلبات الإصدار الجديد، على أن يتم الاتفاق على مدتها وإبلاغ المؤسسات المصرفية بها خلال الفترة المقبلة.
وأشار إلى أن البنك المركزي سيتيح التواصل المباشر مع المسؤولين المختصين لتوضيح أي بنود أو متطلبات غير واضحة في الإصدار الثاني، خاصة التعديلات التي طرأت على الضوابط مقارنة بالإصدار الأول V1.0.
وأضاف أن الدكتور شريف والدكتور إبراهيم سيوفران بيانات التواصل الخاصة بالفرق المختصة داخل البنك المركزي، بهدف تسهيل الرد على استفسارات البنوك وضمان الفهم الدقيق للمتطلبات الجديدة.
38 معيارًا لقياس الجاهزية السيبرانية بالقطاع المالي والمصرفي
وكشف الخولي أن الإطار المصري الشامل للأمن السيبراني يتضمن حاليًا 38 معيارًا لقياس وتقييم مستوى الجاهزية السيبرانية، بما يسهم في تعزيز قدرة البنوك والمؤسسات المالية على مواجهة التهديدات الإلكترونية.
وأوضح أنه وجّه سؤالًا إلى الدكتور شريف بشأن عدد المعايير التي يتضمنها الإطار، حيث أكد أن عددها يبلغ حاليًا 38 معيارًا.
وأشار إلى أنه طرح سؤالًا آخر بشأن النسبة المئوية لمستوى الجاهزية السيبرانية في القطاع المصرفي، موضحًا أن المسؤول المختص لم يحدد نسبة موحدة، نظرًا لاختلاف مستويات الجاهزية بين البنوك.
وأكد أن مستوى الجاهزية السيبرانية يختلف من بنك إلى آخر، وفقًا لحجمه وإمكاناته وقدراته الفنية والتكنولوجية، مشددًا على أن البنك المركزي يستهدف وصول جميع البنوك إلى مستوى موحد من الجاهزية لمواجهة المخاطر والهجمات الإلكترونية.
وأوضح أن مستوى الجاهزية الحالي مرتفع ويبعث على الاطمئنان، لكنه شدد على أن ذلك لا يعني التوقف عن تطوير أنظمة الحماية أو الاكتفاء بما تحقق.
وأشار إلى أن اعتبار المنظومة آمنة ومطمئنة دون الاستمرار في تطويرها يمثل خطأً، لأن التهديدات السيبرانية تتطور بصورة يومية، وتظهر باستمرار أدوات وأساليب جديدة لتنفيذ الهجمات الإلكترونية.
وأكد أن البنك المركزي لا يستهدف مجرد الحفاظ على مستوى الجاهزية الحالي، وإنما يسعى إلى تحقيق مستويات أعلى وأكثر تقدمًا، بما يضمن مواكبة التغيرات المتسارعة في طبيعة المخاطر السيبرانية.
الرقابة الميدانية تقيس جاهزية كل بنك لتطبيق الإطار الجديد
وأوضح الخولي أن فرق الرقابة الميدانية «On-site Supervision» بالبنك المركزي، بالتعاون مع المسؤولين عن أمن المعلومات «Information Security»، ستتولى متابعة تطبيق الإطار الجديد داخل البنوك.
وأشار إلى وجود الدكتورة علياء ضمن المسؤولين عن الرقابة الميدانية بالبنك المركزي، موضحًا أن العاملين في إدارات الرقابة، ولا سيما المتخصصين في أمن المعلومات، ستقع عليهم مسؤوليات كبيرة خلال المرحلة المقبلة.
وأكد أن البنك المركزي سيجري عمليات تقييم ميدانية لقياس مدى جاهزية كل بنك لتطبيق منظومة الأمن السيبراني الجديدة، والتحقق من مستوى الالتزام بالمتطلبات التنظيمية.
وأوضح أن التقييم سيشمل مدى قدرة المؤسسات المصرفية على تطبيق الإطار بصورة عملية، وليس مجرد استيفاء المتطلبات من الناحية الشكلية.
البنك المركزي يفضل الإجراءات التصحيحية قبل توقيع الجزاءات
وشدد الخولي على أن الهدف من الرقابة على تطبيق الإطار الجديد ليس التلويح بالمخالفات أو الجزاءات، وإنما توجيه البنوك نحو الالتزام بالمسار الصحيح وتعزيز قدرتها على مواجهة المخاطر السيبرانية.
وأوضح أن البنك المركزي يستهدف اتخاذ الإجراءات التصحيحية «Corrective Actions» لمعالجة أوجه القصور، وتقديم التوجيه اللازم للبنوك قبل الوصول إلى مرحلة توقيع المخالفات أو الجزاءات.
وأكد أن الأولوية تتمثل في مساعدة المؤسسات المصرفية على تطوير قدراتها وتحقيق مستويات الجاهزية المطلوبة، بما يدعم استقرار القطاع المصرفي ويحافظ على سلامة أنظمته.
البنك المركزي يطرح مشروعًا لمحاكاة الهجمات السيبرانية للبنوك مجانًا
وكشف الخولي عن عمل البنك المركزي المصري على مشروع جديد بالتعاون مع صندوق تطوير القطاع المصرفي، يستهدف توفير بيئة متخصصة لمحاكاة الهجمات السيبرانية وتدريب العاملين في إدارات أمن المعلومات بالبنوك على التعامل معها.
وأوضح أن المشروع يأتي بتوجيه من محافظ البنك المركزي المصري، مشيرًا إلى أنه لا يزال في مرحلة الإعداد ولم يدخل حيز التنفيذ بعد، لكنه من المنتظر أن يصبح متاحًا للبنوك خلال الفترة المقبلة.
وأشار إلى أن فكرة المشروع جاءت بعد مشاركة الدكتور شريف والدكتور إبراهيم وعدد من الزملاء في أحد المؤتمرات التي عُقدت بإحدى الدول الأوروبية خلال العام الماضي، حيث خاضوا تجربة عملية لمحاكاة الهجمات السيبرانية باستخدام بيئة تدريبية متخصصة.
وأضاف أن هذه البيئة تعتمد على تقسيم المشاركين إلى فريقين، أحدهما فريق هجومي يعرف باسم «Red Team»، والآخر فريق دفاعي، بحيث ينفذ الفريق الأول هجمات إلكترونية افتراضية على الفريق الثاني، بهدف اختبار كفاءة أنظمة الحماية وقدرات الاستجابة.
وأوضح أن المحاكاة تتضمن تغيير طبيعة الهجمات وأساليب تنفيذها بصورة مستمرة، بما يتيح للمشاركين التدريب على سيناريوهات مختلفة، واكتساب الخبرات العملية اللازمة لمواجهة التهديدات السيبرانية المتطورة.
طرح مناقصة لتوفير بيئة تدريب متخصصة داخل البنك المركزي
وكشف الخولي أن البنك المركزي المصري قرر الاستفادة من هذه التجربة، ويعمل حاليًا على إجراءات طرح مناقصة لتوفير بيئة المحاكاة والتدريب، تمهيدًا لإتاحتها للبنوك العاملة في السوق المصرية.
وأكد أن البنك المركزي يستهدف توفير هذه البيئة التدريبية دون تحميل البنوك أي تكاليف مالية، موضحًا أن الخدمة ستكون مجانية للبنوك، في إطار دعم قدراتها الفنية وتعزيز جاهزيتها لمواجهة الهجمات السيبرانية.
وأشار إلى أن المشروع سيتيح للعاملين في إدارات أمن المعلومات بالبنوك الحضور إلى البنك المركزي المصري، والمشاركة في تدريبات عملية على محاكاة الهجمات الإلكترونية داخل البيئة الجديدة.
وأوضح أن هذه التدريبات ستساعد الفرق الفنية على اختبار قدراتها في مواجهة الهجمات، والتعرف على نقاط الضعف المحتملة، وتطوير أساليب الاستجابة للحوادث السيبرانية.
وأكد أن المشروع من المنتظر إتاحته خلال الفترة القريبة المقبلة، دون تحديد موعد نهائي لبدء تشغيله، مشيرًا إلى أنه يمثل خطوة استباقية جديدة في مجال مواجهة التحديات السيبرانية.
تحليلات المخاطر ركيزة أساسية لحماية القطاع المالي والمصرفي
وشدد الخولي على أهمية توظيف تحليلات المخاطر باعتبارها ركيزة أساسية لتوفير بيئة رقمية آمنة وموثوقة، قادرة على حماية مقدرات الوطن ودعم استقرار المؤسسات المالية والمصرفية.
وأوضح أن تعزيز قدرات الأمن السيبراني لا يستهدف فقط حماية الأنظمة والبيانات، وإنما يمتد إلى دعم مسيرة النمو الاقتصادي وضمان استمرارية الأنشطة المالية والمصرفية في بيئة تتسم بالاستقرار والاستدامة.
وأكد أن تطوير أدوات تقييم المخاطر والجاهزية السيبرانية يمثل أحد المحاور الرئيسية في استراتيجية البنك المركزي المصري لتعزيز حماية القطاع المالي والمصرفي.
البنك المركزي يتلقى 3 طلبات للحصول على تراخيص بنوك رقمية
وكشف الخولي أن البنك المركزي المصري تلقى 3 طلبات للحصول على تراخيص لإنشاء بنوك رقمية جديدة في السوق المصرية، في إطار التوسع في الخدمات المصرفية الرقمية ومواكبة التطورات التكنولوجية المتسارعة.
وأوضح أن عددًا كبيرًا من البنوك بدأ بالفعل الدخول في مشروعات التحول الرقمي «Digital Transformation»، فيما تتزايد الطلبات المرتبطة بتطوير الخدمات المصرفية الرقمية.
وأشار إلى وجود بنك رقمي يحمل اسم «وان بنك» (Onebank)، موضحًا أنه من المنتظر ظهوره إلى النور وبدء التعامل خلال فترة وجيزة، بالتزامن مع استمرار البنك المركزي في دراسة طلبات الحصول على تراخيص البنوك الرقمية.
وأكد أن هذا التوسع يتطلب تعزيز جاهزية منظومة الأمن السيبراني لحماية البنوك الرقمية الجديدة، وضمان قدرتها على تقديم خدمات مصرفية آمنة وموثوقة.
الإصدار الثاني يمثل نقلة نوعية في حماية القطاع المالي والمصرفي
وأكد الخولي أن الإصدار الثاني من الإطار المصري الشامل للأمن السيبراني يعكس نقلة نوعية في تطوير منظومة الحماية الإلكترونية بالقطاع المالي والمصرفي، من خلال مواكبة التحولات التكنولوجية واستيعاب التحديات والفرص المرتبطة بالتقنيات الحديثة.
وأوضح أن حماية الفضاء السيبراني للقطاع المالي والمصرفي تمثل رحلة مستمرة ومتجددة، لا تتوقف عند إطلاق إطار تنظيمي أو إصدار جديد، وإنما تتطلب التطوير المتواصل والتحديث المستمر.
وأشار إلى أن تحقيق الحماية الفعالة يستلزم تضافر جهود جميع الجهات المعنية، وتكامل الرؤى والخبرات، لمواجهة التهديدات الإلكترونية المتغيرة.
الإصدار الأول من الإطار السيبراني تحول إلى مرجع وطني منذ 2022
وأشار الخولي إلى أن الإصدار الأول من الإطار المصري الشامل للأمن السيبراني، الذي أُطلق عام 2022، نجح خلال السنوات الماضية في تحقيق نتائج مهمة، وأصبح مرجعًا وطنيًا استراتيجيًا لتقييم الجاهزية السيبرانية للبنوك والمؤسسات المالية.
وأوضح أن الإصدار الأول أسهم في وضع لغة موحدة ومعايير قياسية لتقييم مستويات الجاهزية السيبرانية، بما أتاح للمؤسسات المالية والمصرفية الاعتماد على منهجية مشتركة لقياس قدراتها في مواجهة المخاطر الإلكترونية.
وأكد أن هذا الإطار جاء ثمرة للرؤية الاستباقية للبنك المركزي المصري، ونجح في إرساء أسس موحدة لتقييم الأمن السيبراني وفقًا لأرفع المعايير.
وأشار إلى أن الأثر الإيجابي للإصدار الأول لم يقتصر على إحكام الرقابة وسد الفجوات الأمنية فحسب، بل امتد إلى رفع كفاءة تطبيق السياسات وتسريع وتيرة التطوير المستمر داخل المؤسسات المالية والمصرفية.
وأوضح أن نجاح منهجية الإطار تجاوز حدود القطاع المصرفي، ليصبح مرجعًا وطنيًا رائدًا تسترشد به مؤسسات حكومية وسيادية عديدة في تعزيز حصانتها الرقمية.
وأكد أن الإصدار الثاني يأتي استكمالًا لما تحقق خلال السنوات الماضية، في ظل الحاجة إلى مواكبة التطورات المتسارعة في التهديدات الإلكترونية.
إنشاء قطاع الأمن السيبراني بالبنك المركزي بدأ عام 2017
وقال الخولي إن إنشاء قطاع الأمن السيبراني بالبنك المركزي تعود بداياته إلى عام 2017، عندما طُرحت فكرة تأسيس منظومة متخصصة للأمن السيبراني، في ظل وجود المهندس أيمن حسين والدكتور شريف بمجلس إدارة البنك المركزي آنذاك.
وأوضح أن الفكرة تطورت تدريجيًا حتى تحولت إلى منظومة متكاملة، ثم إدارة مركزية، وصولًا إلى إنشاء قطاع متخصص يتولى الإشراف على الأمن السيبراني بالقطاعين المصرفي والمالي، بالتعاون والتنسيق مع جهات أخرى.
وأعرب عن تقديره للجهات السيادية والشركات التابعة لها التي قدمت الدعم لهذه المنظومة، مؤكدًا أن التعاون معها أسهم في توفير الخبرات والإمكانات وتعزيز التنسيق والتكامل اللازمين لتطوير قدرات الأمن السيبراني بالقطاع المالي والمصرفي.
تحذيرات البنك المركزي من الهجمات السيبرانية
وأشار الخولي إلى أنه منذ التحاقه بالبنك المركزي المصري عام 2018، ثم توليه رئاسة أحد البنوك، لمس أهمية التحذيرات والتنبيهات التي كان يصدرها قطاع الأمن السيبراني بالبنك المركزي بشأن التهديدات الإلكترونية المحتملة.
وأوضح أن بعض رسائل التحذير كانت تصل إلى البنوك في أوقات متأخرة، من بينها الساعة الثانية عشرة ليلًا يوم الخميس، وتتضمن تنبيهات شديدة الأهمية بشأن مخاطر وهجمات إلكترونية محتملة.
وأضاف أنه كان يحرص على إرسال هذه التحذيرات إلى المسؤولين عن أمن المعلومات داخل البنك، ولا سيما فرق أمن المعلومات وإدارة المخاطر، حتى في الأوقات المتأخرة، إدراكًا لخطورة التهديدات التي قد تواجه الأنظمة المصرفية.
وأشار إلى أنه كان يرسل هذه الرسائل إلى المسؤول المختص بأمن المعلومات «InfoSec»، ثم إلى المسؤول عن المخاطر «CRO»، ليتبين له أن هذه التحذيرات تصل إليهما بالفعل من الجهات المختصة.
وأكد أنه رغم ذلك كان يواصل إرسال التنبيهات إليهما، نظرًا لإدراكه أهمية التعامل الفوري مع المخاطر السيبرانية، حتى وإن لم يكن متخصصًا من الناحية الفنية في هذا المجال.
وأوضح أن التجربة أثبتت أن الهجمات الإلكترونية قد تقع في أي لحظة، وأن المخاطر التي تظهر في مناطق جغرافية بعيدة قد تنتقل سريعًا إلى المؤسسات المالية والمصرفية في مناطق أخرى.
محاكاة الهجمات الإلكترونية وإصدار الإنذارات المبكرة
ولفت الخولي إلى أن الجهات المتخصصة في الأمن السيبراني تجري عمليات محاكاة وتحليل للتهديدات المحتملة، اعتمادًا على المعلومات والتقديرات المتاحة بشأن الهجمات التي تستهدف المؤسسات في مختلف أنحاء العالم.
وأوضح أن هذه العمليات تساعد على استشراف المخاطر التي قد تتعرض لها البنوك، حتى وإن كانت الهجمات المرصودة قد وقعت في أماكن بعيدة جغرافيًا، نظرًا لإمكانية انتقال آثارها وامتدادها إلى مؤسسات أخرى.
وأشار إلى أن الجهات المختصة تصدر إنذارات مبكرة «Alerts» للبنوك، تتضمن تحذيرات من المخاطر المحتملة، إلى جانب إرشادات بشأن تشغيل بعض الملفات والإجراءات الفنية اللازمة للتحقق من قوة الأنظمة الدفاعية ومدى قدرتها على التصدي لمحاولات الاختراق.
وأكد أن هذه الإجراءات تستهدف التأكد من جاهزية الأنظمة المصرفية لمواجهة أي عمليات اختراق أو هجمات مشابهة قد تستهدف البنوك.
الخولي يكشف تعرض أحد البنوك لهجوم إلكتروني في فبراير 2022
وكشف نائب محافظ البنك المركزي المصري أن أحد البنوك تعرض لهجوم سيبراني خلال فبراير 2022، مشيرًا إلى أن الهجوم جاء مشابهًا لنوعية التهديدات التي كانت الجهات المختصة تحذر منها.
وأوضح أن فرق العمل المختصة، بالتعاون مع إدارة البنك آنذاك، تمكنت من تجاوز الأزمة والتعامل مع تداعياتها، بما ساعد على استعادة انتظام العمل.
وأشار إلى أن البنك استطاع فتح أبوابه في اليوم التالي، مع استمرار تنفيذ الأعمال والعمليات المصرفية بصورة متوازنة، رغم التحديات التي فرضها الهجوم.
وأكد أن هذه التجربة عكست أهمية الاستعداد المسبق والتنسيق بين إدارات البنوك والجهات المعنية بالأمن السيبراني، وضرورة التعامل بجدية مع التحذيرات المبكرة التي تصدر بشأن التهديدات الإلكترونية المحتملة.
الخولي: تعطل المقاصة والتسوية اللحظية كان سيصيب المعاملات المالية بالشلل
وحذر الخولي من أن استمرار تعطل الأنظمة في اليوم التالي لحادث سنترال رمسيس كان سيؤثر على عمل غرفة المقاصة الآلية «ACH»، ونظام التسوية اللحظية «RTGS»، ومنظومة المقاصة الإلكترونية.
وأكد أن توقف هذه الأنظمة كان من الممكن أن يؤدي إلى حالة من الشلل في المعاملات المالية والمصرفية على مستوى الدولة، نظرًا للدور الحيوي الذي تؤديه في تنفيذ وتسوية العمليات المالية.
وأوضح أن سرعة الاستجابة والتنسيق بين الجهات المعنية أسهما في احتواء تداعيات الحادث، والحفاظ على استمرارية عمل الأنظمة المالية الحيوية.
وشدد على أن هذه التجربة تؤكد أهمية تطوير خطط استمرارية الأعمال وإدارة المخاطر، وضمان قدرة المؤسسات على التعامل مع الحوادث المفاجئة التي قد تؤثر على البنية التحتية المالية والمصرفية.
الذكاء الاصطناعي يفرض تحديات جديدة على الأمن السيبراني
وأكد الخولي أن التطور التكنولوجي المتسارع وانتشار تطبيقات الذكاء الاصطناعي يفرضان تحديات جديدة أمام المؤسسات المالية والمصرفية، خاصة مع تطور الأدوات المستخدمة في تنفيذ الهجمات الإلكترونية.
وأشار إلى أنه كلما تطورت التكنولوجيا والأنظمة الدفاعية، ظهرت في المقابل جهات تسعى إلى استغلال هذه التطورات لاختراق الأنظمة المالية والمصرفية، بل واستهداف الأنظمة الدفاعية نفسها.
وأوضح أن مخاطر الاختراق لم تعد تقتصر على المؤسسات المالية والمصرفية، وإنما امتدت إلى الأنظمة الدفاعية وغيرها من الأنظمة الحيوية.
وشدد على ضرورة مواكبة التطورات التكنولوجية، وتحديث قدرات الحماية الإلكترونية بصورة مستمرة، بما يضمن قدرة المؤسسات المالية والمصرفية على مواجهة التهديدات الجديدة.
وأكد أن التوسع في استخدام الذكاء الاصطناعي يستلزم تطوير أدوات الأمن السيبراني، والاستفادة من التكنولوجيا الحديثة في تعزيز قدرات الرصد والاستجابة للمخاطر.
الخولي: استدامة القطاع المصرفي لا تقل أهمية عن استقراره
وأكد الخولي أن المشهد الاقتصادي الراهن يمر بمرحلة دقيقة للغاية، تتطلب تحقيق التوازن بين الاستقرار المصرفي والاستدامة المصرفية، مشددًا على أن تحقيق الاستقرار المالي والمصرفي دون ضمان استدامته لا يكفي لحماية المؤسسات من المخاطر المحتملة.
وأوضح أن المؤسسات قد تتمتع باستقرار مصرفي ومالي في مرحلة معينة، لكنها قد تواجه تحديات مفاجئة تهدد استمرارية هذا الاستقرار إذا لم تتوافر لديها مقومات الاستدامة.
وأشار إلى أن تحقيق الاستدامة والاستقرار يرتبط ارتباطًا وثيقًا بكفاءة منظومة الإدارة المتكاملة للمخاطر داخل المؤسسات، والمعروفة باسم «Enterprise Risk Management».
وأكد أن تطوير هذه المنظومة يمثل أحد المتطلبات الأساسية لضمان قدرة المؤسسات المالية والمصرفية على مواجهة التحديات المختلفة، والحفاظ على استقرارها واستمرارية أعمالها.
البنك المركزي: الأمن السيبراني يشمل القطاع المالي وليس البنوك فقط
وشدد الخولي على أن جهود البنك المركزي المصري في مجال الأمن السيبراني لا تقتصر على حماية القطاع المصرفي وحده، وإنما تمتد إلى القطاع المالي بمختلف أنشطته، نظرًا للترابط الوثيق بين المؤسسات المالية والمصرفية وتأثير المخاطر التي قد تتعرض لها إحداها على بقية المنظومة.
وأوضح أن تعرض البورصة أو إحدى الشركات العاملة في القطاع المالي لهجوم إلكتروني قد ينعكس بصورة غير مباشرة على القطاع المصرفي، خاصة الشركات التي تتعامل مع الهيئة العامة للرقابة المالية أو تخضع لإشرافها.
وأشار إلى أن مثل هذه الاختراقات حدثت بالفعل في السابق، وهو ما يعكس أهمية التعامل مع الأمن السيبراني باعتباره مسؤولية تتجاوز حدود المؤسسات المصرفية، وتشمل مختلف مكونات القطاع المالي.
وأكد أن هذا الترابط يفرض ضرورة تعزيز التنسيق والتكامل بين الجهات المعنية، بما يضمن الحد من انتقال آثار الهجمات الإلكترونية بين المؤسسات المالية والمصرفية.
التهديدات السيبرانية أصبحت خطرًا على استقرار المؤسسات بالكامل
وأكد نائب محافظ البنك المركزي المصري أن التحديات السيبرانية لم تعد مجرد مخاطر تقنية عابرة، وإنما أصبحت متغيرًا جوهريًا يمكن أن يؤثر على استقرار المؤسسات بأكملها.
وأوضح أن التطور المتسارع في طبيعة التهديدات الإلكترونية يجعل من الضروري التعامل معها باعتبارها أحد المكونات الرئيسية لمنظومة إدارة المخاطر، وليس مجرد مسؤولية فنية تتولاها إدارات تكنولوجيا المعلومات.
وأشار إلى أن قدرة المؤسسات على مواجهة هذه التحديات أصبحت مرتبطة بمدى جاهزيتها للتعامل مع المخاطر المحتملة، وتطوير أنظمة الحماية، وضمان استمرارية الأعمال والخدمات الأساسية.
البنك المركزي: تنسيق مع الجهات السيادية والحكومية لحماية مقدرات الدولة
وأكد الخولي وجود تنسيق كامل مع الجهات السيادية والحكومية، إلى جانب المركز القومي للاتصالات ووزارة الاتصالات، في ملف الأمن السيبراني، مشددًا على أن حماية الأنظمة الرقمية لا تتعلق بمقدرات قطاع بعينه، وإنما ترتبط بحماية مقدرات الوطن بأكمله.
وأوضح أن التعاون بين الجهات المعنية يمثل ضرورة أساسية لمواجهة التهديدات الإلكترونية، نظرًا لامتداد تأثيراتها المحتملة إلى قطاعات حيوية متعددة.
وأشار إلى أن هذا التنسيق يستهدف تعزيز قدرة المؤسسات على مواجهة المخاطر السيبرانية، وضمان حماية البنية التحتية الرقمية واستمرارية الخدمات الحيوية.
الخولي: الرئيس السيسي يؤكد أهمية منظومة الأمن السيبراني
وأشار الخولي إلى أن الاهتمام بالأمن السيبراني يأتي استجابة للرؤية والتوجيهات الرئاسية بشأن تعزيز منظومة الحماية الإلكترونية في مصر.
وأوضح أن الرئيس عبد الفتاح السيسي أكد، خلال لقاء مع محافظ البنك المركزي ورئيس مجلس الوزراء، أهمية الاهتمام بمنظومة الأمن السيبراني، بما يعكس المكانة المتقدمة التي يحظى بها هذا الملف على مستوى الدولة.
وأكد أن هذا الاهتمام يمثل دعمًا مهمًا للجهود المبذولة لتطوير قدرات الأمن السيبراني، وتعزيز جاهزية المؤسسات المالية والمصرفية لمواجهة المخاطر الإلكترونية المتزايدة.
ولفت إلى أن المجلس الأعلى للأمن السيبراني يتشكل برئاسة رئيس الجمهورية، مؤكدًا أن الاهتمام الرئاسي بهذا الملف يمنح الجهات المعنية قوة ودافعًا إضافيين لمواصلة تطوير منظومة الحماية الإلكترونية.
وأوضح أن هذا الدعم يعزز قدرة المؤسسات والجهات المختصة على التحرك لمواجهة التحديات، ويدفعها إلى بذل مزيد من الجهود لضمان سلامة الأنظمة الرقمية وحماية المؤسسات المالية والمصرفية.
وأشار إلى أن التوجيهات الرئاسية تمنح العاملين في مجال الأمن السيبراني مزيدًا من الحماس والمسؤولية لمواصلة تطوير المنظومة، ومواكبة التغيرات المتسارعة في طبيعة التهديدات الإلكترونية.
الإطار المصري للأمن السيبراني يمتد إلى الدول الأفريقية
وكشف الخولي أن نجاح التجربة المصرية في تطوير الإطار الشامل للأمن السيبراني لم يقتصر على المستوى المحلي، وإنما امتد إلى المحيط الأفريقي، حيث أبدت جهات من عدد من الدول الأفريقية اهتمامًا بالاستفادة من التجربة المصرية.
وأكد أن مصر تتمتع بدور ريادي في هذا المجال، من خلال مشاركتها في المنظمات الأفريقية، والدور الذي تؤديه في تطوير التعاون وتبادل الخبرات مع الدول الشقيقة.
وأوضح أن البنك المركزي المصري يمتلك إدارة متخصصة للشؤون الأفريقية، تتولى التنسيق والتعامل مع عدد من القطاعات، من بينها الأمن السيبراني وتكنولوجيا المعلومات، بما يدعم التعاون مع المؤسسات والجهات النظيرة في الدول الأفريقية.
وأشار إلى أن هذا التعاون يعكس المكانة التي حققتها مصر في مجالات تطوير الأنظمة المالية والمصرفية وحماية بنيتها التكنولوجية.
البنك المركزي يكشف تلقي مصر طلبات لطباعة عملات دول أفريقية
وفي سياق حديثه عن الدور المصري في القارة الأفريقية، كشف الخولي أن مصر تتلقى طلبات لطباعة عملات لصالح عدد من الدول الأفريقية، معتبرًا أن ذلك يجسد الدور الريادي الذي تؤديه الدولة المصرية على مستوى القارة.
وأوضح أن إدارة الشؤون الأفريقية بالبنك المركزي تتعامل مع قطاعات متعددة، من بينها قطاع الأمن السيبراني، وقطاع تكنولوجيا المعلومات «IT»، إلى جانب قطاع دار الطباعة.
وأشار إلى أن تلقي مصر طلبات لطباعة العملات من دول أفريقية يعكس الثقة في القدرات الفنية والتكنولوجية المصرية، ويؤكد أهمية التعاون مع الدول الأفريقية في المجالات المختلفة.
الخولي يحذر من تعرض ماكينات طباعة العملات لهجمات إلكترونية
وتساءل نائب محافظ البنك المركزي المصري عن العلاقة بين الأمن السيبراني وعمليات طباعة العملات، موضحًا أن ماكينات الطباعة الحديثة تعتمد على أجهزة وأنظمة إلكترونية متطورة، وتعمل باستخدام تقنيات رقمية.
وأكد أن وجود هذه الأنظمة الإلكترونية يجعل ماكينات الطباعة عرضة لمحاولات الاختراق والهجمات السيبرانية من الخارج، وهو ما يستلزم توفير الحماية اللازمة لها.
وأشار إلى أن مخاطر الأمن السيبراني لا تقتصر على التطبيقات المصرفية أو أنظمة المدفوعات، وإنما تشمل مختلف المعدات والأنظمة الرقمية المستخدمة في الأنشطة الحيوية، ومن بينها عمليات طباعة العملات.
وشدد على ضرورة مراعاة متطلبات الأمن السيبراني في جميع القطاعات المرتبطة بالبنك المركزي المصري، بما يضمن حماية الأنظمة والمعدات من أي تهديدات إلكترونية محتملة.
حماية مركز النقد الآلي وأنظمة البنك المركزي من الاختراقات
وتطرق الخولي إلى أهمية تأمين الاتصالات والأنظمة المرتبطة بمركز النقد الآلي التابع للبنك المركزي المصري، وكذلك المقر الرئيسي للبنك، محذرًا من التداعيات المحتملة لتعرض هذه الأنظمة لهجمات إلكترونية.
وأوضح أن تسرب أحد الفيروسات أو الهجمات الإلكترونية إلى الأنظمة المرتبطة بمركز النقد الآلي، وامتداد تأثيره إلى أنظمة البنك المركزي، قد يتسبب في مشكلات تشغيلية خطيرة.
وأشار إلى أن المخاطر قد تمتد إلى أنظمة العمل المصرفي الأساسية «Core Banking»، إلى جانب الأنظمة الأخرى المرتبطة بإدارة العمليات النقدية والمصرفية.
وأكد أن الترابط بين الأنظمة المختلفة يفرض ضرورة تطبيق إجراءات حماية شاملة، وعدم الاكتفاء بتأمين نظام واحد بمعزل عن بقية الأنظمة.
وشدد على أن الأمن السيبراني يجب أن يشمل جميع القطاعات والإدارات والأنظمة التكنولوجية، نظرًا لأن أي ثغرة في أحد الأنظمة قد تمثل مدخلًا لتهديد أنظمة أخرى.
البنك المركزي يحذر من نقص الكوادر المتخصصة في الأمن السيبراني
ودعا الخولي جميع البنوك إلى الاهتمام بتعزيز فرق أمن المعلومات «Information Security» لديها، مؤكدًا أن تطبيق الإطار الجديد سيضع مسؤوليات إضافية على العاملين في هذه الإدارات.
وأشار إلى وجود تحديات تتعلق بندرة الكوادر المتخصصة في الأمن السيبراني، موضحًا أن حجم المواهب والخبرات المتاحة في هذا المجال لا يتناسب مع الاحتياجات المتزايدة للمؤسسات المالية والمصرفية.
وكشف أن البنك المركزي المصري نفسه يعاني من نقص الكوادر المتخصصة في أمن المعلومات، ويسعى إلى زيادة حجم الفرق العاملة في هذا المجال.
وأضاف أن البنوك قد تواجه تحديات أكبر في استقطاب هذه الكفاءات، خاصة مع تزايد الطلب على المتخصصين في الأمن السيبراني والتحول الرقمي.
توفير بيئة عمل صحية لجذب خبراء الأمن السيبراني والاحتفاظ بهم
وأكد الخولي أن استقطاب المواهب والخبرات المتخصصة في الأمن السيبراني لا يعتمد فقط على الحوافز المالية أو المزايا الوظيفية أو المستويات الإدارية، وإنما يتطلب توفير بيئة عمل صحية ومحفزة.
وأوضح أن المؤسسات المالية والمصرفية مطالبة بالاستثمار في تطوير بيئة العمل، بما يساعدها على جذب الكوادر المتخصصة والاحتفاظ بها، وتعزيز قدرتها على مواجهة التحديات التكنولوجية.
وأشار إلى أن توفير بيئة عمل مناسبة يتيح الاستفادة بصورة أكبر من الخبرات والكوادر الموجودة بالفعل داخل المؤسسات، ويساعد على رفع كفاءة فرق أمن المعلومات.
وشدد على أن الاستثمار في العاملين بمجال الأمن السيبراني يمثل استثمارًا استراتيجيًا لحماية المؤسسات المالية والمصرفية، وليس مجرد تكلفة تشغيلية إضافية.
وأكد أن العائد من هذا الاستثمار يتجاوز حدود المؤسسة المصرفية نفسها، ليشمل حماية القطاع المالي والمصرفي والاقتصاد الوطني.
البنك المركزي يستهدف تعزيز الحصانة الرقمية لمؤسسات الدولة
وشدد الخولي على أن طموحات البنك المركزي تتجاوز حدود تأمين القطاع المصرفي بمعزل عن محيطه، لتشمل المساهمة في تعزيز الحصانة الرقمية لمختلف القطاعات الحيوية بالدولة.
وأوضح أن الإطار المصري الشامل للأمن السيبراني يمثل مرجعًا وطنيًا وركيزة استراتيجية تتكامل في ظلها جهود مؤسسات الدولة المختلفة، بهدف تعزيز قدراتها على مواجهة المخاطر السيبرانية.
وأكد أن حماية البنية التحتية الرقمية تتطلب التعاون بين المؤسسات المالية والمصرفية والجهات الحكومية والسيادية، بما يدعم استقرار المنظومة الرقمية الوطنية.
الأمن السيبراني أصبح بيئة حاضنة للابتكار وليس مجرد إجراء وقائي
وأكد الخولي أن البنك المركزي المصري يؤمن بأن الأمن السيبراني لم يعد مجرد تدبير وقائي لحماية الأنظمة والبيانات، وإنما أصبح بيئة حاضنة للابتكار، ودرعًا لحماية مقدرات الوطن، وشرطًا أساسيًا لبناء مستقبل رقمي آمن ومستدام.
وأوضح أن تطوير منظومة الأمن السيبراني يمثل أحد العوامل الرئيسية الداعمة للتحول الرقمي، خاصة مع التوسع في استخدام التكنولوجيا الحديثة وتقديم الخدمات المالية والمصرفية عبر القنوات الرقمية.
وأشار إلى أن تعزيز الحماية الإلكترونية يسهم في توفير بيئة آمنة لتبني الحلول التكنولوجية المبتكرة، مع الحفاظ على استقرار المؤسسات المالية والمصرفية.
وشدد على أن البنك المركزي المصري ماضٍ بقوة في تمكين التكنولوجيا المبتكرة داخل القطاع المالي والمصرفي، بالتوازي مع ترسيخ أعلى مستويات الأمان والسلامة المالية.
وأكد أن التوسع في الخدمات الرقمية والابتكار التكنولوجي يجب أن يتزامن مع تطوير أدوات الحماية السيبرانية، بما يضمن استدامة الخدمات المالية وحماية المؤسسات والعملاء من المخاطر الإلكترونية.

